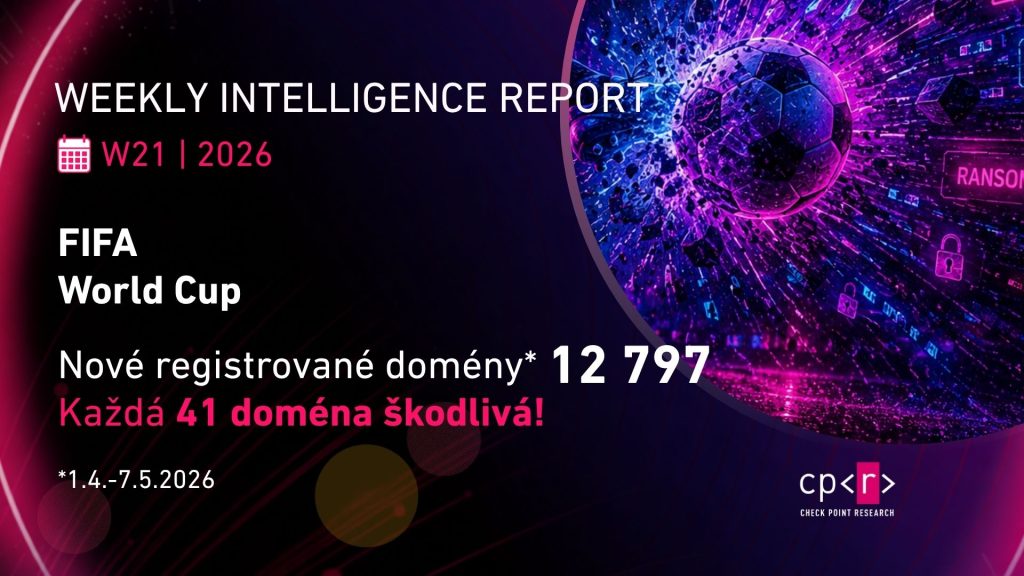
⚠️ Tím Check Point Research upozorňuje na nárast kyberaktivít s futbalovou témou. Útočníci zaplavili internet falošnými obchodmi, podvodnými stávkovými platformami a phishingovými doménami. V apríli vzrástol počet kyberútokov v hostiteľských štátoch Svetového pohára FIFA – v Mexiku, Kanade a Spojených štátoch na médiá, hotelierstvo, dopravu a cestovný ruch.
⚠️ Tím CPR analyzoval interný únik dát z prostredia ransomvérového gangu The Gentlemen. Informácie odhaľujú chaty, detaily infraštruktúry, affiliate pozície a rokovania o výkupnom. Správa spája účet zeta88 s administrátorom a podrobne opisuje zneužitie zraniteľností Fortinet a Cisco, ako aj NTLM a OWA/M365 pri útokoch.
ÚTOKY A ÚNIKY
🔓 Za únikom interného zdrojového kódu medzinárodnej spoločnosti Vodafone je údajne ransomvérový gang Lapsus$. Prístup ku GitHub súborom získali útočníci prostredníctvom kompromitovaného softvéru od tretej strany. Zákaznícke dáta a sieťová infraštruktúra neboli ohrozené.
🔓 Z platformy na obchodovanie s kryptomenou THORChain uniklo približne 10,7 milióna dolárov po kompromitácii jedného zo 6 trezorov. Spoločnosť uviedla, že sieť automaticky detegovala abnormálne správanie a zastavila podpisovanie, čím sa predišlo ďalším odchádzajúcim transakciám.
🔓 Foxconn, globálny výrobca elektroniky, potvrdil kybernetický útok na prevádzky v Severnej Amerike. Ransomvérový gang Nitrogen sa údajne zmocnil 8 TB dát. Spoločnosť potvrdila narušenie a uviedla, že postihnuté prevádzky obnovujú normálnu výrobu.
AI HROZBY
🚨 S pomocou AI vyvinuli experti exploit macOS jadra. Obchádza Apple Memory Integrity Enforcement na čipoch M5 a poskytuje plnú systémovú kontrolu na macOS 26.4.1. Odhaľovanie chýb pomohlo urýchliť Mythos Preview od Anthropic.
🚨 Odborníci upozornili, ako útočníci zneužívajú AI generátor webových stránok od Vercelu, v0.dev. Masovo produkujú realistické phishingové stránky napodobňujúce značky Microsoft a Spotify. Na získavanie prihlasovacích údajov a platobných údajov v reálnom čase slúžia Telegram boty.
🚨 Jeden z najtrendovejších repozitárov Hugging Face Open-OSS/privacy-filter obsahoval škodlivý softvér. Malvér sa tváril ako legitímny Privacy filter od OpenAI a na Windows zariadenia inštaloval infostealer.
ZRANITEĽNOSTI A ZÁPLATY
🪛 Dve zero-day zraniteľnosti pre Windows, YellowKey a GreenPlasma, ovplyvňujú Windows 11 a nedávne verzie Windows Server. Proof-of-concept kód je verejne dostupný, zraniteľnosti stále nie sú odstránené.
🪛 Apple vydal bezpečnostnú aktualizáciu pre CVE-2026-28819, ktorá ovplyvňuje iOS, iPadOS a macOS. Úspešné zneužitie by umožnilo spustiť kód s kernel privilégiami.
🪛 Cisco vyriešilo CVE-2026-20182, aktívne zneužívané obchádzanie autentifikácie v Catalyst SD-WAN. Táto chyba umožňuje vzdialenému neautentifikovanému útočníkovi získať plnú administratívnu kontrolu nad systémom.
🪛 F5 odstránila CVE-2026-42945, 18-ročnú kritickú chybu v pamäťovom module NGINX.
#checkpoint #threatreport
EN verzia: https://research.checkpoint.com/2026/18th-may-threat-intelligence-report/