TOP ÚTOKY A ÚNIKY
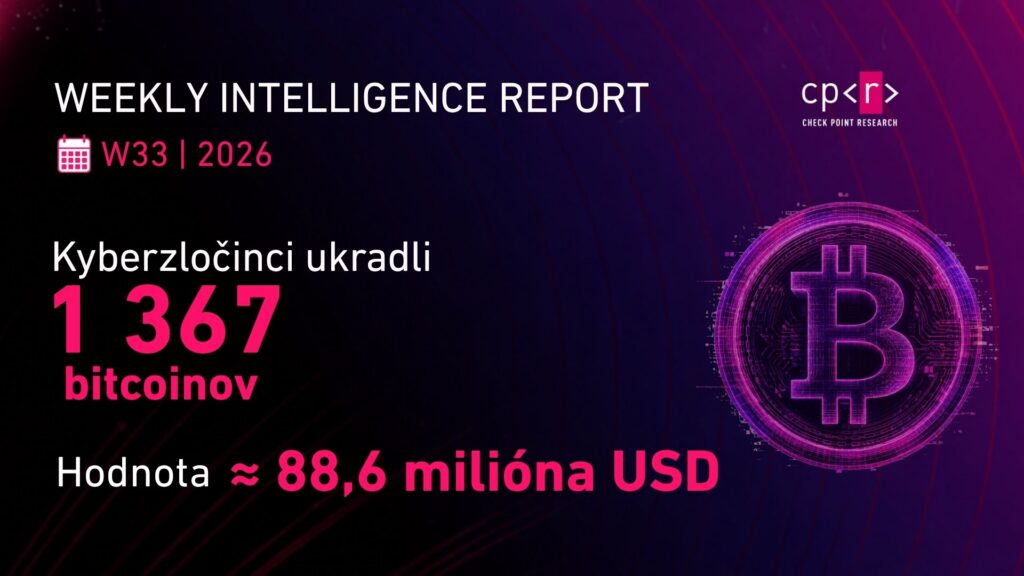
🪙 Útočníci zneužili zraniteľnosť firmvéru Coldcard. Z tisícok adries ukradli najmenej 1 367 bitcoinov v hodnote približne 88,6 milióna USD. Výrobca hardvérových peňaženiek Coinkite zastavil dotknuté zásielky, zničil zraniteľné zariadenia a vydal opravený firmvér.
⚓ Kybernetický útok na North Carolina Ports spôsobil oneskorenia, kým sa služby nepodarilo obnoviť.
🛴 Prevádzkovateľovi elektrických kolobežiek v škandinávskych krajinách, spoločnosti Ryde, unikli dáta týkajúce sa 4,5 milióna účtov vrátane telefónnych čísel, e-mailov, dátumov narodenia, čiastočných údajov platobných kariet a histórie platieb.
🤝 Britskému poskytovateľovi CRM pre neziskové organizácie Beacon unikli dáta týkajúce sa približne 1 500 neziskových organizácií vrátane záznamov o daroch.
📦 Chaindrop (Shai-Hulud) kradne vývojárske tokeny cez preinstall hooky a publikuje upravené npm balíky s dosahom približne 1,3 miliardy stiahnutí mesačne.
🪱 Elastic Security Labs potvrdili návrat gangu Shai-Hulud. Kompromitovaný balík keyv umožnil nasadenie červa CHAINDROP pomocou ukradnutých npm prihlasovacích údajov.
📞 Gang UNC6671 útočí na americké finančné firmy cez vishing. Útočníci sa vydávajú za IT pracovníkov a žiadajú MFA kódy. Následne požadujú výkupné od 750 000 do 3 miliónov USD.
🍎 ClickFix na macOS využíva 250+ domén na distribúciu malvéru MacSync a Atomic Stealer. Fingerprinting pomáha cieliť na používateľov a obchádzať detekciu.
🧩 Takmer 800 škodlivých npm balíkov šírilo RAT a infostealer. WEL1DROPPER sťahoval payloady cez Cloudflare Workers a DNS TXT, zabezpečoval perzistenciu a ďalšie nasadenie.
AI HROZBY
🤖 Cloudflare Code Mode zdedil 5 zraniteľností platformy Workers umožňujúcich únik zo sandboxu a cross-tenant exfiltráciu. Zraniteľnosti sú už opravené.
🤖 Google Gemini CLI a Anthropic Claude Code obsahovali chyby umožňujúce RCE a krádež API kľúčov. Anthropic vydal opravu.
🤖 AI nástroje obchádzajú ochranné mechanizmy Know Your Customer v bankách a kryptomenových službách. ProKYC dokáže generovať doklady, selfie, falošnú polohu a deepfake videá na overenie identity.
ZRANITEĽNOSTI A ZÁPLATY
🛡️ Cisco opravilo kritické zraniteľnosti v Catalyst SD-WAN a IOS XE (CVSS až 9,9), umožňujúce eskaláciu privilégií, RCE a kompromitáciu systému.
🛡️ WordPress 7.0.3 opravuje zraniteľnosť CVE-2026-64638, ktorá môže viesť k XSS a za určitých podmienok aj k RCE.
🛡️ TP-Link opravil 15 zraniteľností v produktoch Omada a VIGI, z toho 11 s prideleným CVE. Aktualizácie firmvéru sú dostupné.
🛡️ Najmenej 20 modelov routerov Zbtlink obsahovalo backdoor s pevne zakódovanými servermi a možnosťou vykonávania príkazov s root právami.
#CyberSecurity #ThreatIntelligence #ManažérKybernetickejBezpečnosti
EN verzia: https://research.checkpoint.com/2026/10th-august-threat-intelligence-report/