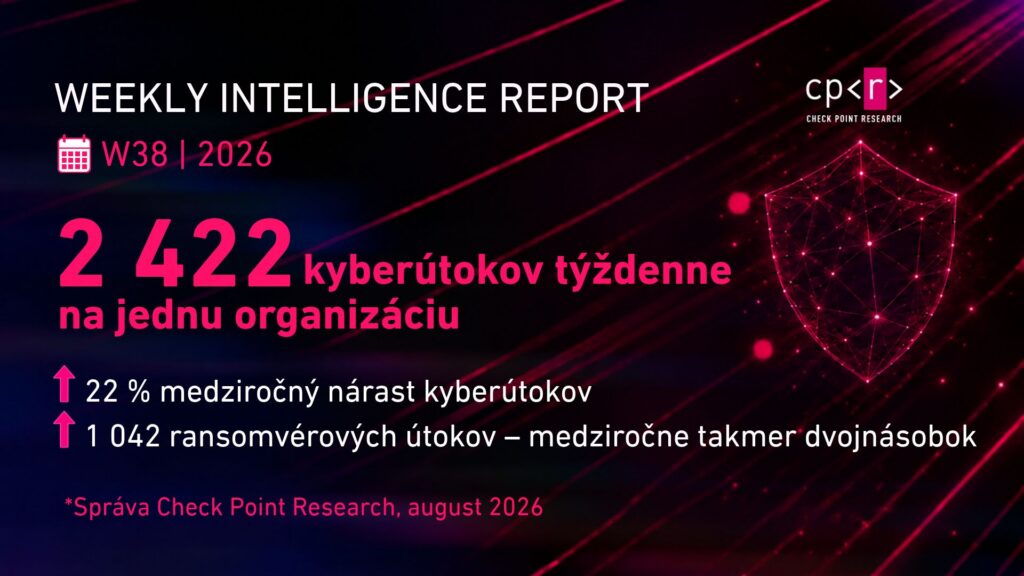
📊 Priemerný týždenný počet kybernetických útokov v auguste medziročne vzrástol o 22 % na 2 422 útokov na organizáciu. Zaznamenaných bolo 1 042 ransomvérových útokov, takmer dvojnásobne viac ako v auguste 2025. Používatelia GenAI zadali v priemere 106 promptov, pričom vysokoriziková aktivita zasiahla 86 % organizácií, ktoré GenAI pravidelne používajú.
***
🏦 Revolut oznámil únik dát po tom, ako jeho zamestnanci vyhoveli podvodným žiadostiam odoslaným z legitímnej domény vládnej agentúry. Unikli doklady totožnosti, overovacie selfie, kontaktné a bankové údaje aj kompletná história transakcií.
🪪 IDScan.net zistila 1. septembra neoprávnený prístup do systémov, pri ktorom unikli mená, identifikačné čísla a doklady totožnosti vrátane vodičských preukazov.
🎓 Vzdelávacej platforme Mathspace unikli údaje viac ako 1 milióna ľudí. Útočníci zneužili chybu CVE-2026-72898 v Metabase a získali prístup k internej databáze reportov.
👮 Zločinci z gangu ShinyHunters použili prihlasovacie údaje ukradnuté z osobného zariadenia policajta z Plant City a získali prístupy k systémom štátnej správy dopravy na Floride.
📞 Kampaň proti účtom Microsoft 365 používa telefonické hovory a textové správy, ktoré presmerujú obete na falošné prihlasovacie stránky. Následne útočníci zhromažďujú údaje zo SharePointu, OneDrivu a účtu Exchange obete.
📱 Kampaň gangu GoldFactory zneužíva funkcionalitu Work profilu na Androide a klonuje bankové aplikácie obete. Malvér Gigabud bol použitý najmenej v 1 469 napadnutých zariadeniach.
🌐 BlueMoon kombinuje dve zraniteľnosti v JavaScript engine V8 Chromium s chybou vo Windows. Využívali ich viaceré špionážne gangy na zneužívanie Chrome a eskaláciu privilégií na Windows zariadeniach.
🟣 AI HROZBY
🤖 PuzzleMask maskuje zakázané inštrukcie pred jednoduchšími LLM a tie ich klasifikujú ako bezpečné. Počas testu dokázali komplexnejšie LLM modely odhaliť bezpečnostné ohrozenie vo viac ako 90 % pokusov.
🤖 Check Point Research odhalil kanál v ChatGPT, ktorý umožňoval spúšťanie skrytých úloh pomocou nástrojov, údajov a aplikácií obete. Zdieľaná konverzácia načítala údaje z jedného Gmail účtu a preniesla výsledky do druhého.
🤖 Anthropic informoval o štyroch incidentoch, pri ktorých modely Claude pre chyby v konfigurácii pracovali mimo určených sandboxov. V najzávažnejšom prípade model publikoval škodlivý balík PyPI, čo viedlo k odhaleniu prihlasovacích údajov a získaniu prístupu k databáze.
🟣 ZRANITEĽNOSTI A ZÁPLATY
🛡️ Microsoft patch zo septembra 2026 rieši rekordných 974 zraniteľností, vrátane dvoch aktívne zneužívaných zero-day zraniteľností.
🛡️ GitLab vyriešil CVE-2026-85706 „critical path traversal“ v edícii Community a Enterprise. Ohrozené sú verzie 18.7 až 19.3.1, opravy sú dostupné v 19.1.8, 19.2.6 a 19.3.2.
🛡️ MikroTik odstránil zraniteľnosti CVE-2026-67276 a CVE-2026-86060 v RouterOS, ktoré možno reťaziť a získať SSH prístup bez hesla a povýšiť oprávnenia na administrátora.
#CyberSecurity #AISecurity #CheckPointResearch #ManzerKybernetickejBezpecnosti #AuditKybernetickejBezpecnosti #Cyllium #AI