TOP ÚTOKY A ÚNIKY
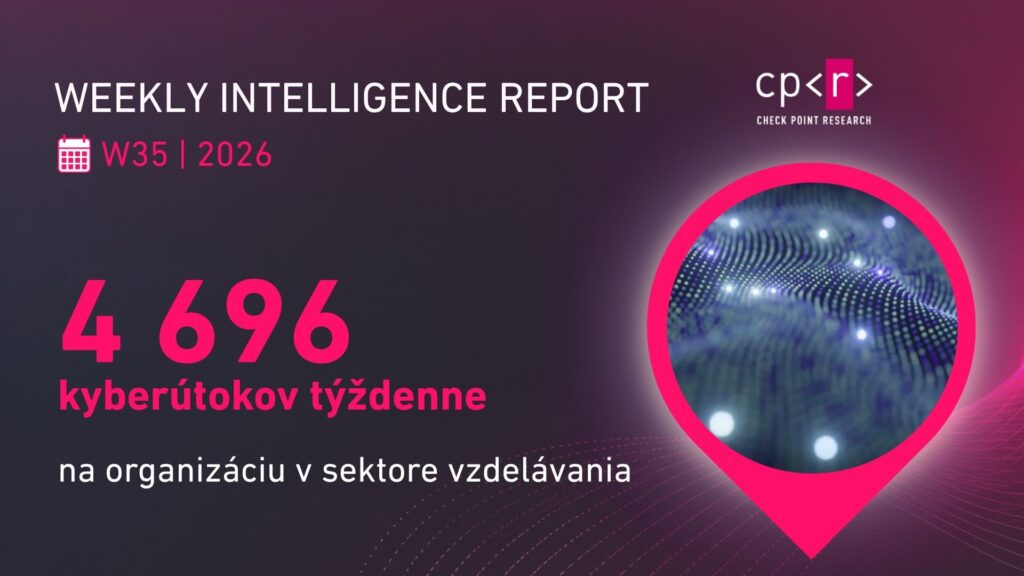
- Pred začiatkom školského roka zaznamenávajú organizácie v sektore vzdelávania priemerne 4696 útokov týždenne. V kampaniach fungujú phishingové návnady a domény s témou vzdelávania.
- Lotyšské riaditeľstvo pre bezpečnosť cestnej premávky potvrdilo únik platobných záznamov viac ako 1,2 milióna ľudí a 200 000 organizácií. Údaje obsahovali identifikačné čísla, evidenčné značky, sumy platieb, dátumy a adresy.
- Detská nemocnica v Kanade odhalila únik údajov cez aplikáciu tretej strany pre náborový web. Klinické systémy ani údaje pacientov neboli dotknuté.
- Bezpečnostný incident v Nemecku viedol k izolácii ministerstiev rozvoja a mobility od vládnych IT sietí, obmedzil prístup k e-mailom a internetu a spôsobil oneskorenie verejných služieb.
- Kampaň StopAndProtect zneužíva kompromitované WordPress stránky na šírenie malvéru a krádež dát. Kombinuje ransomvér, ClickFix a zber údajov o obetiach.
- Ovládač Windows Defender BTR.sys môže byť zneužitý na zmeny privilegovaných súborov a registrov počas štartu systému.
- Gang Cl0p zneužíval chybu CVE-2026-12569 v PTC Windchill a FlexPLM pri útokoch na najmenej 40 organizácií s cieľom krádeže dát.
AI HROZBY
- Autonómny AI agent zneužil chybu GitHub Actions vo verejnom repozitári Snowflake a získal prístup na čítanie do interného Jira systému. Snowflake opravil workflow a rotoval prihlasovacie údaje.
- Americké úrady varujú pred AI útokmi na priemyselné kontroléry Siemens S7 v kritických sektoroch. Útočníci používajú AI generované skripty maskované ako monitorovacie nástroje.
- Platforma „Kriminal“ ponúka za predplatné v kryptomene nástroje pre sociálne inžinierstvo, phishing a škodlivý kód s využitím viacerých AI modelov.
ZRANITEĽNOSTI A ZÁPLATY
- GitLab opravil kritickú zraniteľnosť CVE-2026-19478 s CVSS 9.4, ktorá umožňovala na diaľku meniť alebo mazať verejné projekty a používateľské dáta.
- Cisco vydalo opravy deviatich kritických zraniteľností v platformách Crosswork a Secure Workload vrátane šiestich chýb s CVSS 10.0.
- Citrix zaplátal chyby CVE-2026-19489 a CVE-2026-19490 v NetScaler ADC a Gateway, ktoré môžu umožniť obídenie autentifikácie alebo DoS.
- NASA/JPL opravila kritickú chybu v AMMOS Instrument Toolkit AIT-GUI, ktorá umožňovala neautentifikované vzdialené vykonávanie príkazov.
#CyberSecurity #AI #CheckPointResearch #ManažerKybernetickejBezpecnosti #AuditKybernetickejBezpecnosti #Cyllium